

Содержание
Поддельный сайт Across: как у пользователей вывели около $402 тыс.
Содержание
12.11.2026 CoinKyt Company  4 мин
4 мин
10 ноября злоумышленник получил контроль над доменом across.to и заменил сайт Across Protocol фишинговой копией. Посетители подписывали разрешения на списание токенов со своих кошельков. По анализу КоинКит, прямые списания составили около $348 тыс.; обновлённый анализ блокчейн-данных добавил к ним ещё один связанный перевод на $54 тыс. и поднял общую оценку до $402 тыс.
Как настоящий адрес привёл на поддельный сайт
Около 21:45 по московскому времени Across.to перешёл под контроль злоумышленника. По заявлению Across, этому предшествовала атака социальной инженерии на регистратора домена Namecheap. Как именно атакующий убедил регистратора передать ему контроль, пока неизвестно.
В адресной строке по-прежнему отображался настоящий домен. Но сайт под ним был подменён: он выглядел как привычный интерфейс моста и предлагал подключить кошелёк и подписать разрешения.
Такое разрешение, например permit, само по себе не переводит деньги. Оно даёт указанному адресу право списать определённые токены позднее, без нового подтверждения владельца. Злоумышленник использовал подписанные разрешения, чтобы отправить транзакции на списание средств.
Это был фишинг через подмену сайта. По изученным транзакциям, уязвимость в смарт-контрактах самого моста не выявлена: действия происходили в кошельках пользователей после их взаимодействия с поддельной страницей.
Самая крупная потеря — $304,5 тыс.
С 9 кошельков списали токены на сумму около $348 тыс. Ещё в двух случаях были похищены токены без доступной рыночной цены — они в эту сумму не входят.
Больше всего потерял один пользователь: за четыре транзакции с его кошелька списали 148,6 aWETH, примерно на $304,5 тыс. aWETH — это токены, которые представляют депозит пользователя в Aave. На момент списания эта сумма составляла около 88 % от первоначальной оценки ущерба.
В транзакциях с токенами аналитики увидели повторяющееся распределение: 80 % уходили на основной адрес получателя 0x2846...1fde, а 20 % — на второй адрес 0x0c7c...8d37b. Bitquery связывает второй адрес с комиссией за использование дренера — скрипта, который собирает подписи и списывает токены. Это вывод из повторяющегося рисунка транзакций, а не установленная личность владельца кошелька.
Почему оценки выросли с $348 тыс. до $402 тыс.
В первоначальный подсчёт вошли прямые списания токенов. В обновлении от 12 ноября Bitquery добавила ещё один маршрут: с кошелька пользователя отдельно вывели 26,38 ETH — около $54 тыс. Большая часть суммы прошла через промежуточные адреса; примерно 20,95 ETH в итоге поступили на основной адрес получателя.
С учётом этого перевода обновлённая оценка средств, связанных с атакой, составила около $402 тыс. Это оценка по публичным данным блокчейна, а не сумма, официально подтверждённая Across.
Отдельно Bitquery разобрала цифру $294 тыс., которая появилась в ранних сообщениях. Она соответствовала балансу второго адреса — кошелька, куда поступала 20-процентная доля. По оценке аналитиков, не менее 57 % этого баланса находилось там ещё до атаки. Поэтому $294 тыс. нельзя считать суммой потерь пользователей.
Куда ушли активы
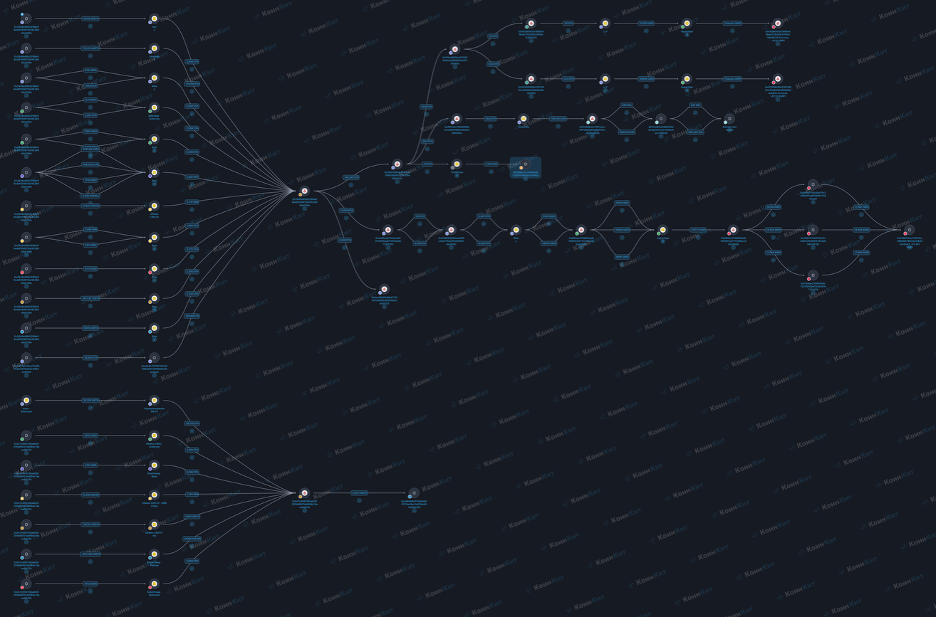
Основной адрес получателя собрал большую часть активов в Ethereum, а затем средства разошлись по нескольким маршрутам:
- Около $100 тыс. в ETH перевели через LI.FI и обменяли на токен XMR1 в Hyperliquid. XMR1 отслеживает цену Monero, но это токен на Hyperliquid, а не сама монета Monero.
- Ещё около $100 тыс. в ETH отправили через Chainflip. Средства превратились в SOL и далее поступили на адрес, который аналитические метки связывают с горячим кошельком онлайн-казино Rainbet.
- Около $96 тыс. в ETH провели через THORChain. В результате на Bitcoin-адрес поступило 1,305 BTC; по последней проверке Bitquery, эти биткоины ещё не потратили.
- Ещё около $35 тыс. оставалось в Ethereum на других адресах.
Эти балансы и маршруты проверялись по данным на 11 ноября. Более поздние перемещения в эту оценку не входят.

Что сделала Across
Across сообщила, что обнаружила проблему вскоре после захвата домена. Команда и специалисты по безопасности помогли пометить сайт как фишинговый, а Cloudflare отключила его DNS-записи. В 04:16 11 ноября по московскому времени Across сообщила, что вернула контроль над доменом и восстановила работу сервисов. Команда пообещала полностью возместить потери пострадавшим, но подтверждения начала выплат на момент подготовки материала нет.
Если вы заходили на Across.to в период атаки и подключали кошелёк, проверьте и отзовите выданные разрешения во всех сетях, где вы подписывали операции. Отзыв разрешения не вернёт уже списанные средства, но может помешать использовать его повторно.